工具箱:
 香港:
 纽约:
 伦敦:
 东京:
 悉尼:
 香港:
 新加坡:
《大白聊平台》特别篇|币安
10月30日凌晨4点20分59秒,以太坊链上冒出一笔古怪交易。
它没直接转走一分钱,却向币安热钱包“Binance 14”塞进50份数字授权。三分多钟后,这个钱包里的16.7万枚ETH、超16亿美元USDT及60多种代币被成批转往陌生地址0x5227…2f8c。24秒后,另一币安钱包又转出约2.8万枚ETH;随后数亿美元USDC及波场、Avalanche等链上资产也相继异动。
作为服务超3.35亿用户的最大加密交易所,币安就像一家24小时运转的数字资产银行,而“热钱包”就是它保持在线、应付日常充提的活期柜台。
事发当天,币安初步估计事件“总影响”约63亿美元(约合人民币450亿元),同时联合各方在链上冻结约30亿美元资产。无论是链上机构估算的近60亿美元流出,还是官方口径的63亿美元总影响、30亿美元冻结,都属于当日阶段性快照——“总影响”不等于最终净损失,“冻结”也不代表已完成追回。
但比清点账单更值得深究的,是钱怎么离开金库的:黑客甚至不必先偷走私钥,只要让系统替自己签下一份不该批准的授权,就能把钱搬空。
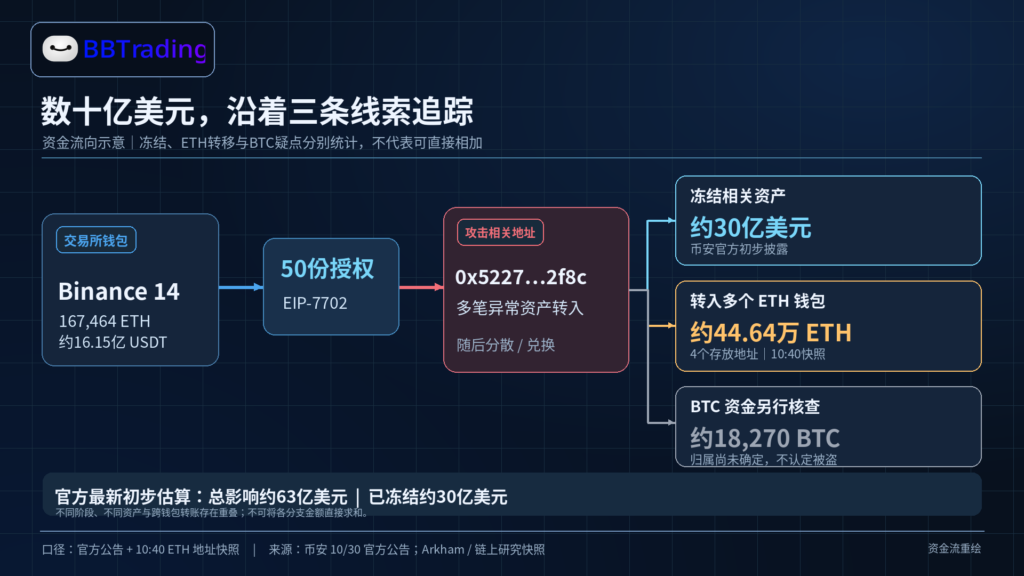
图1|2026年10月30日早间的资金流向总览。BTC部分为待定资金,不作为已确认被盗资产。
链上记录显示,攻击者事先做足了彩排:
10月28日起分三次从Tornado Cash提取少量ETH准备手续费;
29日部署扫币程序并用测试钱包演练;
30日凌晨动手前三个半小时完成最后彩排,把60多种代币清单写进程序。
以太坊EIP-7702机制允许普通钱包通过有效签名,把操作权委托给智能合约执行——就像公司账户给自动付款系统签了代扣协议,程序一旦接管,就能照章转钱。因每次授权必须匹配钱包当时的交易序号(Nonce),高频运转的热钱包序号跳动极快,据安全公司Blockaid还原,攻击者干脆提交了覆盖连续50个序号的有效签名,撞中一个即接管账户。
核心悬念在于:这50份能通过密码学验证的真签名是怎么来的?
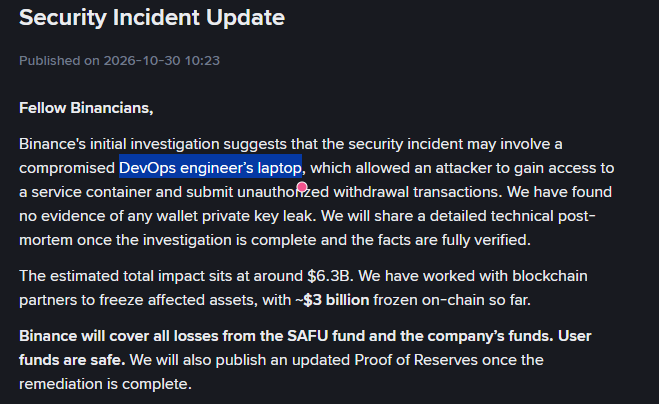
币安在10月30日的初步调查中提出一种可能:一名DevOps工程师的笔记本电脑被入侵,攻击者借此进入服务容器,提交了未授权提现交易;但币安强调暂未发现钱包私钥泄露证据。
这与链上出现真签名并不矛盾。Blockaid CEO将其定性为“私钥滥用(Key Misuse)”而非“私钥被盗”:私钥可以从未离开安全设备,但如果攻击者黑进了有权请求签名的服务容器,就等于坐进了盖章机器前的办公桌——不用把公章偷回家,只要把伪造指令塞进审批流水线,系统就会照常替他盖下真章。这与2025年2月Bybit 15亿美元失窃案(Safe开发人员电脑被入侵)如出一辙:史上最大两起交易所劫案,破防点都是一台工程师电脑。
链上还有个反常细节:早上6点55分,Binance 14又出现了向币安关联钱包转回剩余小额代币的交易;约8点10分,链上监测显示恶意委托授权被撤销。随后币安确认已撤销受影响授权,并于中午宣布充值业务正常运转、预计在48小时内加固提现服务与地址控制后恢复提现。相比去年Bybit边被盗边开放提现,币安此次宁可停摆48小时也要先重做提现防线,恰恰印证了病灶就出在提现签名链路本身。
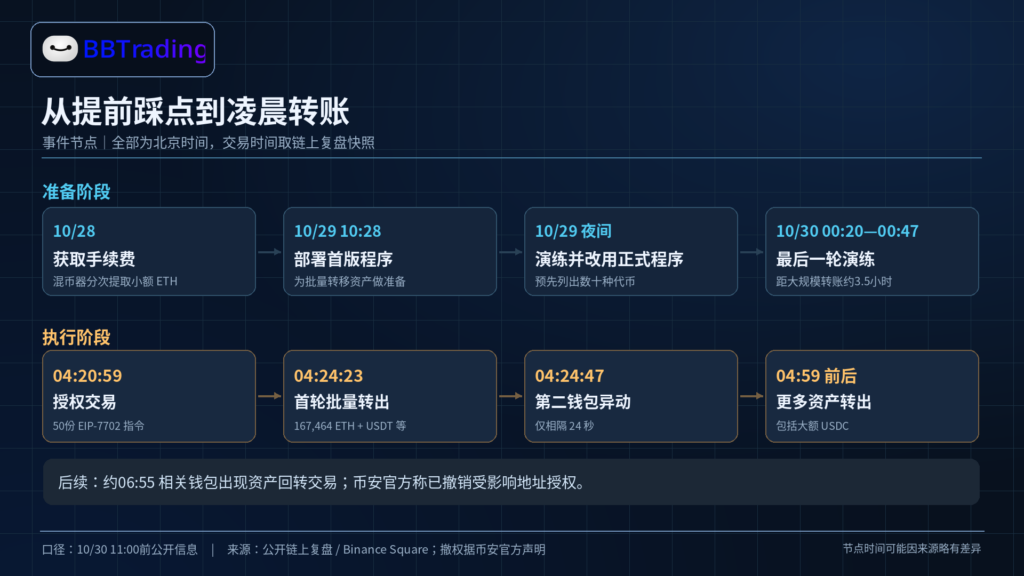
图2|从10月28日备手续费,到10月30日授权生效、批量转账,再到撤销授权,事前准备
黑客转出的资产里有大量USDT和USDC,常被交易员当成1:1锚定美元的“电子美元”。但它们分别由Tether和Circle发行,代币合约里留有黑名单冻结权限——一旦地址被拉黑,余额虽在账上,却再也转不走。更有意思的是,黑名单“只禁出、不禁进”:主收款地址0x5227…2f8c被Tether拉黑后,尚未撤权的币安14号钱包又打入约2.04亿枚USDT,直接进了“死笼子”。
短短几小时内,Tether(超15.67亿美元)、Circle(超8亿美元)、Ripple(约2亿美元RLUSD)、World Liberty Financial(2,700万美元USD1)、Paxos(1,906.67枚PAXG)及Arbitrum安全委员会(紧急划走约3,050万美元ARB与ETH)接连出手,将链上冻结总额推至约30亿美元。
冻结只是先锁住流动性,不等于已追回。但对黑客而言,他必须赶在拉黑前,把稳定币换成“没有”单一发行商能按“暂停键”的原生ETH。
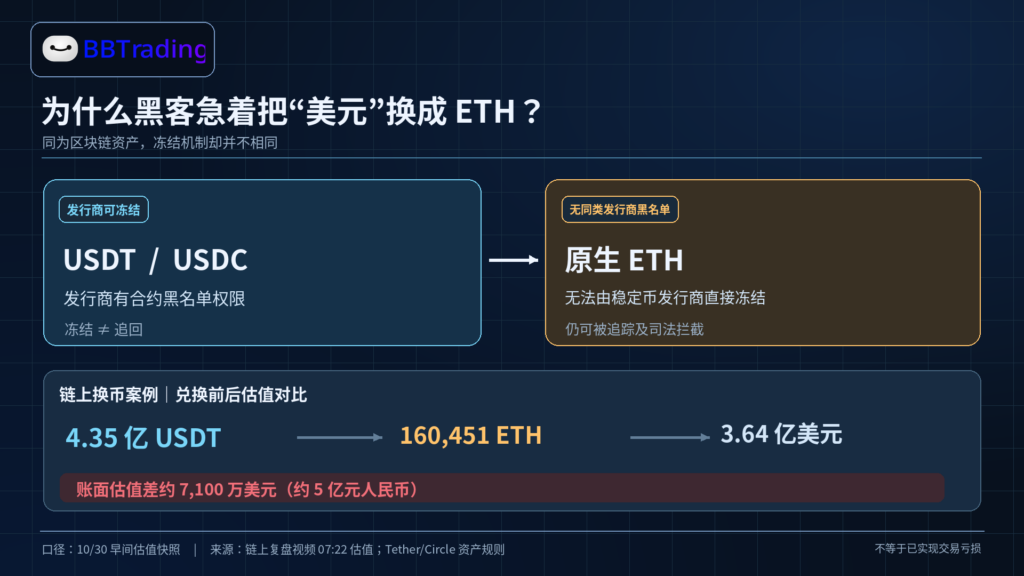
图3|原生ETH没有对应的发行商黑名单机制
当日链上复盘记录了一笔激进兑换:约4.35亿美元USDT被换成160,451枚ETH,按复盘时点估值约3.64亿美元,账面相差约7,100万美元(近5亿元人民币)。这7,100万美元含滑点与币价波动,并非核定净亏损,却足见黑客宁可打折也要逃离稳定币。
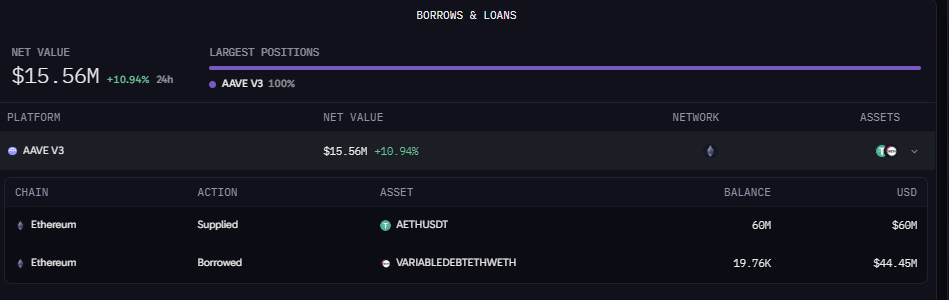
更有代表性的一步,是攻击者在首批冻结前约40分钟,把6,000万USDT存入借贷协议Aave作抵押,借出19,762枚WETH(约4,460万美元)。
这步棋利用了控制机制的差异:作为抵押品的USDT就算事后被Tether锁死,借出来的WETH却是干净资产,黑客大可弃车保帅、带着WETH走人。因仓位属超额抵押,Aave存款人并未受损。
Aave没有被攻破,但为防黑客换币后继续洗钱,风险团队通过守护者多签跨16条网络紧急冻结Aave V3与V4共292个资金池,暂停新增存借,仅保留还款、提现与清算(采用守护者冻结而非下调上限,是因为上限调整需投票且耗时约5天恢复)。
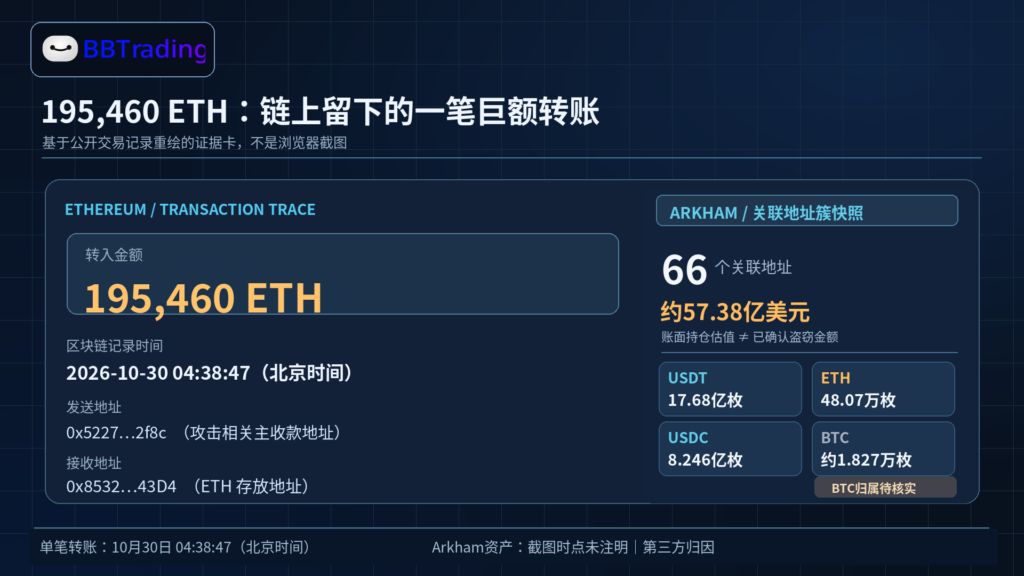
图4|依据公开交易记录重绘的证据卡,不是真实网页截图
黑客换入ETH后分散转入多个新钱包,其中最大地址(0x8532…43D4)在凌晨4点38分收到195,460枚ETH。Arkham等平台随后将60多个关联地址归入追踪档案(属平台归因判断,不等同于执法结论)。
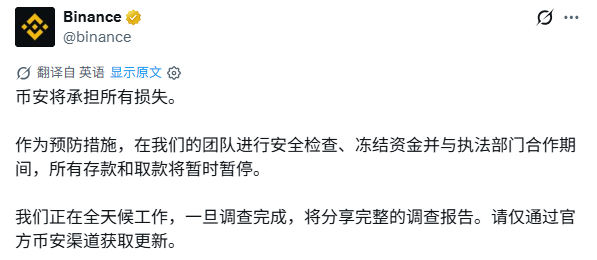
目前,币安承诺以规模约10亿美元的SAFU基金和公司自有资金承担全部损失,并在修复后发布新储备证明;而黑客手里的ETH一旦流向交易平台或法币通道,就会触发反洗钱拦截。
所以:
密码学能证明一份签名是真的,但谁来证明这份签名本来就应该被批准?
术语小词条
EIP-7702 / Nonce:EIP-7702允许普通钱包委托智能合约执行操作;Nonce为匹配账户交易状态的递增序号。
私钥滥用 / SAFU:私钥滥用指未盗走私钥文件,但黑进内部系统诱使签名设备盖章;SAFU为币安用户安全资产基金。
资料来源:币安初步公告|充提恢复进展|Aave风险报告|Arbitrum冻结|Arkham追踪|链上交易分析。
本文按2026年10月30日公开材料回顾事发当天,金额和冻结进度均为当日阶段性口径。